

Due vulnerabilità critiche nel core di PHP mostrano come i modelli avanzati possano abbreviare discovery, sviluppo dei test e verifica delle patch. Gli aggiornamenti ufficiali sono già disponibili.
Due vulnerabilità critiche nel core di PHP hanno offerto una dimostrazione concreta di come l’intelligenza artificiale stia modificando il lavoro dei ricercatori di sicurezza. Il gruppo Wiz Research ha ricostruito una catena capace, in determinate configurazioni, di leggere dati dalla memoria dei processi e consentire l’esecuzione remota di codice senza autenticazione. Il progetto PHP ha pubblicato il 21 ottobre 2026 gli aggiornamenti che correggono i problemi.
Le vulnerabilità sono identificate come CVE-2026-109618 e CVE-2026-109619. Le versioni corrette indicate dal progetto sono PHP 8.5.12, 8.4.27, 8.3.36 e 8.2.35. L’avviso ufficiale raccomanda l’aggiornamento immediato per le installazioni che gestiscono richieste web, comprese quelle basate su PHP-FPM, Apache mod_php, php-cgi, FrankenPHP e LiteSpeed.
Che cosa rende rilevante PHP2Shell
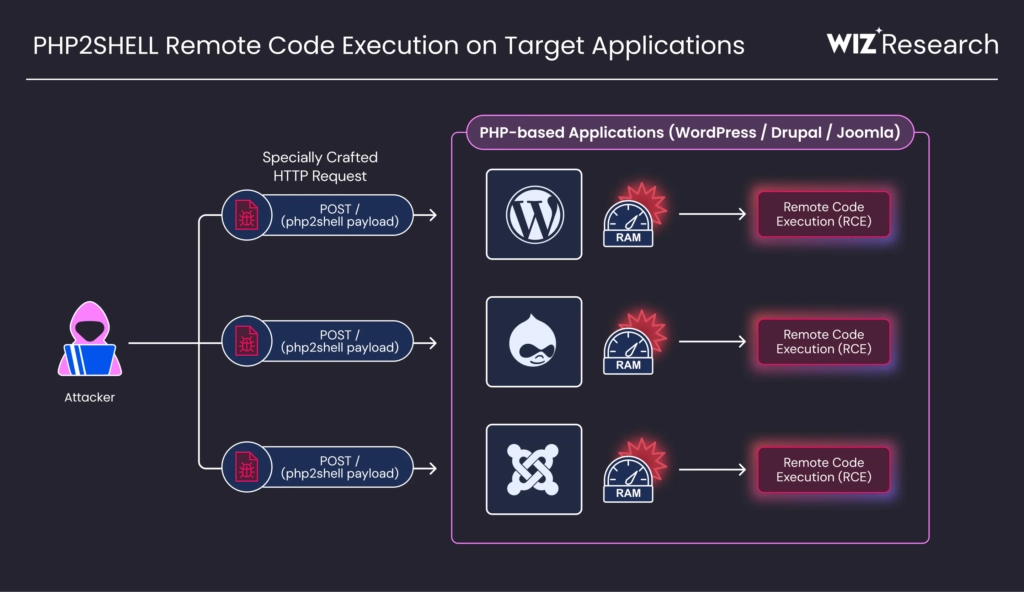
PHP2Shell è il nome assegnato da Wiz alla catena sviluppata durante la ricerca. I problemi riguardano la sicurezza della memoria e il modo in cui il motore PHP gestisce alcuni errori fatali, in particolare quando una richiesta esaurisce la memoria disponibile. In alcune circostanze, parti dello stato interno possono sopravvivere in forma non valida ed essere riutilizzate da richieste successive. Da questa condizione possono derivare la lettura di memoria appartenente al processo oppure una corruzione sfruttabile per eseguire codice.
La distinzione tra motore e applicazione è essenziale. Le vulnerabilità risiedono nel core di PHP e possono quindi interessare un’applicazione anche quando il suo codice, i temi e le estensioni non contengono il difetto specifico. Wiz ha dimostrato catene di esecuzione remota su ambienti WordPress, Drupal e Joomla utilizzati come casi rappresentativi. I tre CMS aiutano a comprendere la portata potenziale, mentre la superficie coinvolta comprende più in generale i servizi web eseguiti su versioni vulnerabili di PHP.
Wiz richiama una stima secondo cui PHP sarebbe utilizzato da circa il 70% dei siti web. La cifra descrive la diffusione complessiva del linguaggio e non equivale alla percentuale di server effettivamente esposti o compromessi: versione installata, configurazione, architettura e modalità di distribuzione incidono sul rischio concreto. Resta comunque evidente il valore sistemico di una correzione applicata a una tecnologia presente in hosting condivisi, piattaforme editoriali, servizi aziendali e infrastrutture cloud.
Il ruolo dei modelli avanzati nella ricerca
La parte più interessante per l’evoluzione dell’AI riguarda il processo seguito dai ricercatori. Wiz dichiara di aver utilizzato Wiz Atlas, Gemini 4 Argon e GPT-5.6 Sol nelle attività di scoperta, sviluppo della catena, preparazione dei sistemi di rilevamento e validazione della patch. Gemini 4 Argon avrebbe fornito un contributo particolarmente rilevante nell’individuazione e nella verifica delle vulnerabilità.
Le condizioni sfruttate erano presenti nel codice da oltre un decennio. La difficoltà consisteva nel collegare più errori, comprendere il comportamento della memoria tra richieste successive e adattare i test a versioni e configurazioni differenti. Un modello collegato a strumenti di esecuzione e debugging può analizzare un fallimento, proporre una modifica e ripetere il test. Questo ciclo riduce il tempo necessario per esplorare numerose ipotesi e permette al ricercatore di concentrarsi sulle decisioni più delicate.
L’AI agisce in questo scenario come componente di un ambiente tecnico più ampio. I risultati devono essere riproducibili, verificati su configurazioni controllate e valutati da specialisti capaci di distinguere un comportamento anomalo da una vulnerabilità sfruttabile. Anche la validazione di una correzione richiede test mirati: una patch deve eliminare la causa del problema senza introdurre regressioni e deve coprire varianti che condividono lo stesso meccanismo.
Il caso evidenzia inoltre un cambiamento nei criteri usati per valutare la sicurezza del software. Una catena considerata troppo complessa o costosa da sviluppare può diventare più accessibile quando parte dell’analisi viene automatizzata. La complessità tecnica offre quindi una protezione meno affidabile. Per i difensori, la stessa capacità può essere impiegata per riesaminare codice maturo, produrre test aggiuntivi e controllare più rapidamente l’efficacia degli aggiornamenti.
Una divulgazione coordinata tra più organizzazioni
La prima vulnerabilità sarebbe stata individuata il 19 agosto 2026. Wiz ha comunicato i risultati al team di sicurezza di PHP il 24 agosto, mentre le versioni corrette e i dettagli pubblici sono arrivati il 21 ottobre. La finestra ha consentito di sviluppare una correzione coordinata e preparare indicazioni operative prima della divulgazione.
Alla risposta hanno partecipato il progetto PHP, OpenAI e diversi fornitori di servizi cloud, distribuzione dei contenuti e hosting. OpenAI ha confermato il proprio coinvolgimento nel coordinamento tecnico e nella preparazione delle protezioni. Un difetto presente in un runtime molto diffuso richiede infatti interventi lungo l’intera filiera: manutentori del linguaggio, produttori di immagini software, piattaforme gestite e amministratori dei singoli sistemi devono distribuire lo stesso aggiornamento in contesti differenti.
Questa collaborazione mostra un impiego produttivo dell’intelligenza artificiale nella sicurezza. I modelli hanno contribuito alla ricerca e alla verifica, mentre la gestione responsabile dei risultati è rimasta affidata a procedure organizzative consolidate. Tempi di comunicazione, controllo indipendente, aggiornamenti e mitigazioni temporanee sono parte integrante del lavoro quanto l’individuazione tecnica del difetto.
Che cosa devono verificare aziende e gestori di siti
La priorità operativa consiste nell’inventariare le versioni di PHP realmente in esecuzione e applicare una delle release corrette. Il controllo deve comprendere server tradizionali, container, ambienti di test raggiungibili dalla rete e servizi affidati a fornitori esterni. Nei servizi gestiti è opportuno verificare che il provider abbia completato la distribuzione dell’aggiornamento, anziché presumere che la manutenzione automatica sia già avvenuta.
L’aggiornamento del CMS o dei plugin non corregge un problema collocato nel runtime sottostante. Per organizzazioni editoriali, piccole imprese e professionisti che utilizzano WordPress, questo dettaglio rende importante il dialogo con il gestore dell’hosting. La versione visibile nel pannello di amministrazione o negli strumenti diagnostici deve corrispondere a una release sicura e la nuova configurazione deve risultare effettivamente attiva.
In attesa dell’aggiornamento, Wiz suggerisce di prestare attenzione a richieste multipart anomale, sequenze di errori HTTP 500 e comportamenti insoliti dei processi PHP. Questi indicatori possono aiutare un’indagine, senza sostituire la correzione ufficiale. Non è stata presentata una mitigazione temporanea capace di offrire la stessa copertura della patch applicata al motore.
Un modello di lavoro destinato a diffondersi
PHP2Shell amplia il campo di applicazione dei sistemi generativi oltre la scrittura di codice e l’assistenza allo sviluppo quotidiano. I modelli avanzati possono partecipare alla revisione di grandi basi software, alla costruzione di test e alla verifica delle correzioni. La loro utilità cresce quando sono inseriti in workflow controllati, dotati di strumenti e sottoposti alla supervisione di ricercatori esperti.
Per valutare questi sistemi serviranno metriche legate ai risultati operativi: vulnerabilità confermate, tempo necessario per riprodurle, copertura delle varianti e qualità della validazione. Le dichiarazioni sulle prestazioni dei singoli modelli restano legate all’esperienza descritta da Wiz e non costituiscono un confronto indipendente. Il dato più solido è la convergenza tra ricerca assistita dall’AI, correzione ufficiale di PHP e risposta coordinata dell’ecosistema.
La lezione pratica riguarda sia chi sviluppa software sia chi gestisce servizi digitali. L’intelligenza artificiale può abbreviare analisi che richiedevano settimane di lavoro specialistico e rendere più sistematica la ricerca nei componenti maturi. Lo stesso progresso aumenta il valore di aggiornamenti rapidi, inventari accurati e procedure di divulgazione responsabile. Nel caso PHP2Shell, queste componenti hanno trasformato una scoperta tecnica complessa in un intervento coordinato su una delle infrastrutture software più diffuse del web.
Fonti
- PHP2Shell: AI uncovers critical RCE vulnerabilities affecting 70% of the Internet | Wiz Blog
- PHP home / Security advisory and release announcements
- Patch the Planet: global response coordination as agents uncover critical vulnerabilities

