Quando l’AI può leggere file, modificare codice ed eseguire comandi, il terminale diventa un ambiente operativo. Affidabilità e responsabilità dipendono dalla qualità dei suoi confini.
Una sessione di lavoro al terminale contiene molto più dei comandi visibili sullo schermo. Ci sono una directory attiva, variabili d’ambiente, file modificati, dipendenze installate, credenziali disponibili, processi in esecuzione e convenzioni ereditate dal progetto. Quando in questo spazio entra un agente AI capace di leggere, scrivere ed eseguire, ciascuno di questi elementi può contribuire alle sue decisioni e subirne gli effetti.
La trasformazione riguarda quindi l’intero ambiente operativo. L’interfaccia linguistica consente di descrivere un obiettivo con parole ordinarie, mentre il terminale collega quella descrizione a oggetti concreti: repository, script, archivi, configurazioni, strumenti di build e servizi esterni. La distanza tra richiesta e azione si riduce. Una frase può diventare una sequenza di comandi, modifiche e verifiche senza passare attraverso la tradizionale trascrizione manuale.
Questa prossimità rende il terminale con AI particolarmente potente e introduce una domanda progettuale precisa: quale parte dell’ambiente può essere considerata dall’agente, per quanto tempo e con quali autorizzazioni? La risposta determina la qualità del lavoro più della fluidità della conversazione. Memoria di progetto, isolamento e tracciabilità formano l’involucro entro cui l’automazione può diventare ripetibile e governabile.
Dal prompt allo stato operativo
In una chat generalista il contesto coincide soprattutto con ciò che viene scritto o allegato. Un agente da terminale incontra invece uno stato già popolato. Il nome di un ramo Git, la presenza di modifiche locali, una versione specifica del runtime o un file di configurazione possono cambiare il significato pratico della richiesta. “Aggiorna il progetto” assume conseguenze diverse a seconda della directory, dei permessi e delle dipendenze accessibili.
Il prompt diventa così una componente di un contesto più ampio. L’agente combina le istruzioni linguistiche con ciò che osserva nel workspace e con gli strumenti che può invocare. Questa composizione sposta l’attenzione dalla qualità della singola risposta alla coerenza della sessione. Un risultato formalmente corretto può essere inadeguato se nasce nel repository sbagliato, utilizza una configurazione superata oppure incorpora dati appartenenti a un’altra attività.
Le interfacce a riga di comando avevano già una relazione stretta con lo stato del sistema. L’arrivo dell’AI rende tale relazione più estesa, perché un obiettivo generale può produrre molti passaggi intermedi. L’utente vede il risultato finale e, nei sistemi più trasparenti, può esaminare comandi, modifiche e richieste di approvazione. Fra intenzione e risultato emerge però una catena operativa che deve restare comprensibile.
La documentazione relativa a Codex CLI offre un esempio di questa traiettoria. Lo strumento viene descritto come un agente capace di operare dal terminale, leggere e modificare file ed eseguire codice localmente. Le modalità con diversi livelli di approvazione e l’uso di ambienti sandbox mostrano che il controllo dell’esecuzione appartiene alla struttura dello strumento. Le denominazioni e le funzioni specifiche possono evolvere; resta stabile l’esigenza di graduare autonomia, accesso e supervisione.
La memoria utile ha la forma di un progetto
Nel lavoro quotidiano, la memoria di un agente da terminale serve prima di tutto a preservare continuità. Un’attività complessa raramente si conclude in un’unica sessione. Si analizza un errore, si formula un’ipotesi, si interviene su alcuni file, si eseguono test, si scopre un vincolo e si rimanda la decisione successiva. Al ritorno, l’utente deve ricostruire lo stato raggiunto oppure affidarsi a tracce già organizzate.
Una memoria locale efficace può raccogliere istruzioni del progetto, decisioni tecniche, risultati di test, convenzioni sui nomi e riepiloghi delle attività svolte. Il suo valore deriva dalla vicinanza agli oggetti ai quali si riferisce. Una nota associata a un repository può seguire la sua struttura, essere aggiornata insieme ai file e contribuire alla ripresa del lavoro. La memoria assume così la forma di uno stato operativo documentato, diverso da un profilo generale dell’utente.
Questa distinzione aiuta a evitare una persistenza indiscriminata. Preferenze personali, regole condivise, dati temporanei e segreti richiedono trattamenti differenti. Le convenzioni di un progetto possono vivere in file leggibili e versionabili. Le osservazioni private dell’utente possono restare in uno spazio separato. Token e credenziali hanno bisogno di canali dedicati e di un’esposizione minima. Una memoria locale priva di struttura rischia di trasformarsi in un deposito opaco, difficile da correggere e facile da riutilizzare fuori contesto.
La collocazione sul dispositivo, da sola, non garantisce riservatezza o precisione. Un file locale può essere accessibile a processi diversi, finire in un backup, entrare per errore in un commit o conservare informazioni ormai superate. La progettazione deve chiarire dove risiede ogni informazione, chi può leggerla, quale evento la aggiorna e quando viene eliminata. La località indica un perimetro tecnico; la governance stabilisce il significato di quel perimetro.
La memoria più affidabile conserva anche la provenienza. Una decisione registrata dovrebbe poter essere ricondotta a una richiesta, a un file o a un risultato osservabile. Un riepilogo generato dall’agente acquista utilità quando rimanda alle modifiche effettuate e alle verifiche concluse. Senza questi collegamenti, il contesto persistente può presentare vecchie inferenze come fatti ancora validi. La continuità richiede quindi meccanismi di aggiornamento, scadenza e revisione.
Isolare significa definire la portata dell’azione
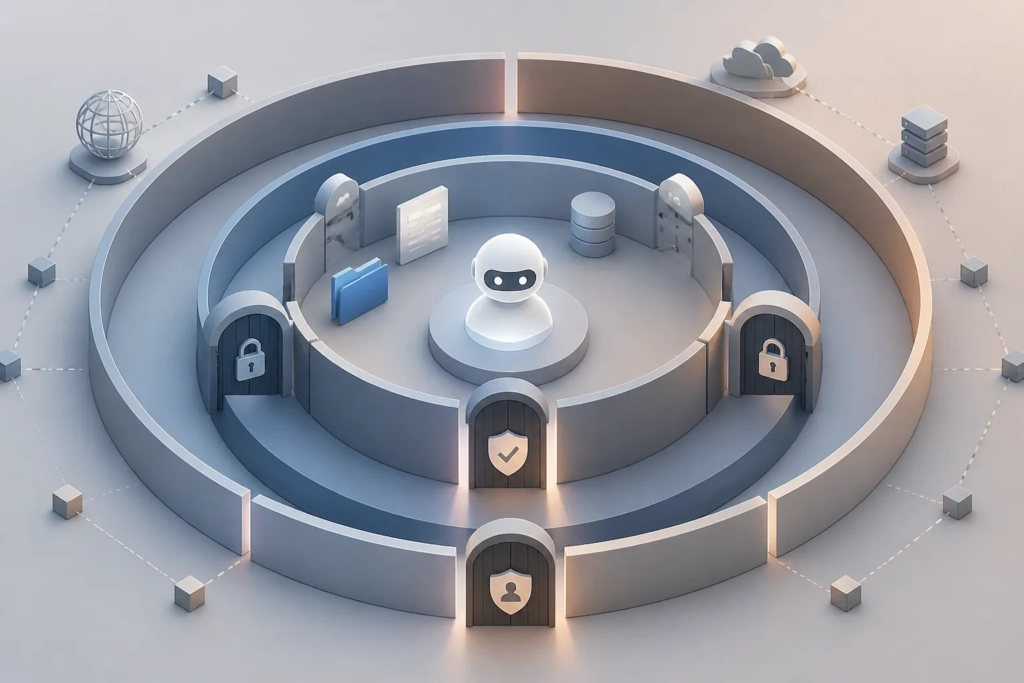
Un agente capace di eseguire comandi eredita una parte del potere del processo che lo ospita. Può incontrare file esterni al progetto, variabili d’ambiente sensibili, socket, strumenti di sistema e connessioni di rete. L’isolamento serve a rendere esplicita la porzione di mondo sulla quale l’agente può agire. Container, sandbox, workspace dedicati, token con privilegi ridotti e restrizioni di rete sono implementazioni diverse dello stesso principio: assegnare a ogni attività un perimetro proporzionato.
Il filesystem rappresenta il primo confine. Un agente incaricato di correggere un’applicazione può ricevere accesso in scrittura alla copia di lavoro e accesso limitato alle directory necessarie per compilazione e test. Il resto del dispositivo rimane fuori dal suo campo operativo. Questa separazione riduce gli effetti di un comando impreciso e rende più chiaro quali file abbiano partecipato all’elaborazione.
La rete costituisce un secondo livello. Molte attività richiedono il download di dipendenze, la consultazione di documentazione o l’accesso a servizi. Una connessione completamente aperta amplia però le destinazioni raggiungibili e rende più difficile ricostruire il flusso dei dati. Le politiche possono autorizzare domini specifici, chiedere conferma prima di una richiesta esterna oppure svolgere alcune fasi senza rete. La scelta dipende dal compito, dalla sensibilità dei materiali e dalla possibilità di riprodurre l’ambiente.
Conta anche l’identità con cui vengono eseguite le operazioni. Un processo dotato degli stessi privilegi dell’utente può accedere a risorse estranee alla sessione. Un’identità temporanea e circoscritta riduce la superficie disponibile. Lo stesso criterio vale per i servizi remoti: una credenziale limitata a una funzione e a un intervallo di tempo offre un controllo più preciso rispetto a un token personale valido per molte operazioni.
L’isolamento produce inoltre un vantaggio epistemico. Se l’ambiente contiene soltanto gli elementi dichiarati, diventa più semplice spiegare da dove provenga il risultato. Le dipendenze sono note, le versioni possono essere fissate e gli effetti laterali rimangono circoscritti. La sicurezza incontra così la ripetibilità: entrambe dipendono dalla capacità di descrivere il laboratorio in cui l’agente ha lavorato.
La continuità nasce da artefatti verificabili
La memoria conversazionale può aiutare a riprendere un dialogo, mentre il lavoro tecnico richiede una continuità più concreta. Serve sapere quale versione dei file era presente, quali comandi hanno avuto successo, quali test sono falliti e quali decisioni sono ancora aperte. Una lunga cronologia testuale offre indizi; un insieme di artefatti collegati permette di ricostruire il processo.
Il terminale dispone già di strumenti adatti a questa funzione. Versionamento, file di configurazione, lockfile, log, output dei test e script dichiarativi possono fissare lo stato in forme leggibili anche da altri programmi. L’agente può contribuire a mantenerli, purché la loro autorità sia chiara. Un riepilogo generato automaticamente può orientare la sessione successiva; il commit, il risultato dei test e la configurazione effettiva conservano il ruolo di riscontro operativo.
La continuità migliora quando ogni sessione lascia un passaggio di consegne essenziale. Il sistema può registrare l’obiettivo ricevuto, l’ambiente utilizzato, i file interessati, le azioni approvate, gli esiti ottenuti e le questioni sospese. Alla ripresa, l’agente ricostruisce il contesto a partire da questi elementi, invece di affidarsi a una memoria indistinta. Anche l’utente può verificare rapidamente se le condizioni iniziali sono ancora valide.
Questo modello limita la contaminazione tra attività. Due repository simili possono utilizzare convenzioni, dipendenze e criteri di pubblicazione differenti. Una memoria ancorata al workspace conserva la specificità di ciascun progetto. L’eventuale conoscenza trasversale può essere introdotta attraverso regole esplicite, modelli condivisi o strumenti comuni. La separazione predefinita protegge l’identità operativa del singolo lavoro.
Nei team, tale struttura riduce la dipendenza dalle sessioni personali. Una convenzione importante resta disponibile anche quando cambia l’operatore. Le scelte private dell’agente o dell’utente vengono tenute distinte dalle regole approvate collettivamente. La memoria locale acquista valore organizzativo quando produce artefatti trasferibili, leggibili e sottoposti allo stesso processo di revisione riservato agli altri componenti del progetto.
Le approvazioni disegnano il ritmo della delega
Gli agenti da terminale possono offrire livelli diversi di autonomia. La documentazione di Codex CLI, per esempio, ha presentato modalità che vanno dalla proposta delle modifiche a forme più ampie di esecuzione in sandbox. Al di là dei nomi commerciali, questa scala mostra che l’autonomia può essere configurata in relazione al rischio e alla reversibilità dell’azione.
Una richiesta di conferma per ogni comando rende il flusso frammentato e spinge l’utente a convalidare in modo distratto. Un’autonomia estesa in un ambiente poco delimitato amplia invece la portata degli errori. Il progetto efficace distribuisce le conferme nei passaggi che cambiano davvero il profilo di rischio: accesso alla rete, uso di credenziali, modifica di file esterni al workspace, installazione di software, cancellazione di dati o pubblicazione verso un servizio.
Le operazioni facilmente reversibili possono procedere entro limiti predefiniti. La creazione di una patch nella copia di lavoro, l’esecuzione di test locali o la generazione di un’anteprima appartengono spesso a questa categoria. Le azioni con effetti esterni richiedono un livello superiore di consapevolezza. La supervisione diventa così una proprietà del workflow, anziché una sequenza uniforme di finestre da accettare.
Questa impostazione chiarisce anche la responsabilità. L’utente definisce l’obiettivo e autorizza i passaggi sensibili; l’ambiente applica i confini; l’agente sceglie e compone le azioni consentite. La divisione resta leggibile se il sistema mostra ciò che sta per fare con un livello di dettaglio adeguato. Una conferma generica comunica poco. Una richiesta che indica comando, destinazione, dati coinvolti ed effetto atteso permette una decisione informata.
Tracciare l’azione senza accumulare rumore
L’auditabilità di un agente da terminale riguarda la possibilità di ricostruire ciò che ha osservato e fatto. I comandi eseguiti sono una parte della traccia. Servono anche la directory di lavoro, i file modificati, gli strumenti invocati, gli esiti principali, le approvazioni ricevute e gli eventuali accessi esterni. In assenza di questi elementi, un risultato può essere difficile da spiegare anche quando appare corretto.
Una traccia completa rischia però di raccogliere segreti, dati personali e contenuti irrilevanti. La registrazione deve applicare gli stessi criteri di minimizzazione previsti per l’esecuzione. Password, token e valori sensibili possono essere mascherati. Gli output molto estesi possono essere conservati separatamente e richiamati attraverso riferimenti. I periodi di conservazione dovrebbero seguire la natura del progetto e le necessità di verifica.
La leggibilità conta quanto la completezza. Un flusso composto da centinaia di eventi grezzi resta formalmente tracciato e praticamente opaco. Occorrono livelli diversi: un riepilogo per comprendere la sessione, un diff per valutare le modifiche, un registro tecnico per investigare errori e incidenti. Ogni livello risponde a una domanda distinta e può essere consultato dalla persona competente.
Questa architettura favorisce anche la valutazione dell’agente. Gli errori possono essere classificati in base alla loro origine: istruzione ambigua, contesto incompleto, ambiente incoerente, permesso eccessivo, strumento difettoso o scelta operativa inadeguata. La discussione si sposta dalla generica impressione sulla qualità del modello all’analisi delle condizioni che hanno prodotto il risultato.
Dal codice ai processi redazionali
Il terminale con AI viene associato soprattutto allo sviluppo software perché repository, test e strumenti di build forniscono un ambiente già strutturato. Lo stesso modello può interessare attività redazionali e documentali organizzate attraverso file, script e procedure ripetibili. Un progetto editoriale può contenere manoscritti, metadati, fogli di stile, immagini, strumenti di conversione e controlli automatici. L’agente può assistere la normalizzazione dei formati, individuare incongruenze, preparare anteprime o eseguire verifiche definite dalla redazione.
In questo scenario l’isolamento protegge sia il materiale sia il processo. Una copia di lavoro dedicata consente di sperimentare trasformazioni preservando gli originali. I permessi possono impedire la pubblicazione diretta. La rete può rimanere limitata durante l’elaborazione di testi riservati. Le modifiche vengono presentate come differenze verificabili, così che editor e redattori possano valutarle prima di incorporarle.
La memoria di progetto conserva convenzioni editoriali specifiche: struttura dei file, regole tipografiche, denominazioni delle collane, criteri per i metadati e procedure di controllo. La loro formalizzazione rende il lavoro più coerente e riduce il bisogno di reinserire le stesse istruzioni a ogni sessione. Rimane essenziale distinguere le regole stabili dalle decisioni legate a un singolo testo, perché l’applicazione automatica di una scelta locale a tutto il catalogo produrrebbe uniformità indesiderate.
La tracciabilità assume qui una funzione editoriale, oltre che tecnica. Sapere quale trasformazione ha interessato un testo, con quale configurazione e dietro quale approvazione permette di gestire revisioni, correzioni e responsabilità. Il terminale diventa un’interfaccia verso una filiera documentale in cui linguaggio naturale e procedure formalizzate possono collaborare.
Una nuova unità di progettazione del lavoro
L’evoluzione delle CLI con AI suggerisce che la singola conversazione sia un’unità troppo piccola per descrivere il lavoro. L’unità più utile comprende obiettivo, workspace, memoria associata, strumenti disponibili, politica dei permessi e registro delle azioni. Si potrebbe definirla una sessione operativa delimitata: un ambiente temporaneo o persistente nel quale l’agente riceve capacità precise e produce artefatti controllabili.
Questa impostazione modifica anche i criteri con cui valutare gli strumenti. La qualità linguistica mantiene la sua importanza, insieme alla capacità di comprendere codice e documenti. Cresce però il peso dell’architettura circostante. Un agente affidabile deve sapere dove si trova, quali risorse può usare, quale stato appartiene al progetto e quali azioni richiedono un passaggio umano. Deve inoltre lasciare una rappresentazione sufficiente del percorso svolto.
Per le organizzazioni, adottare un agente da terminale significa quindi progettare ambienti. Occorre stabilire quali repository siano accessibili, come vengano create le copie di lavoro, dove risiedano le istruzioni condivise, quali credenziali temporanee siano disponibili e quali registri debbano essere conservati. Queste decisioni appartengono alla governance ordinaria dell’infrastruttura, anche quando l’interazione iniziale appare semplice come una richiesta in linguaggio naturale.
Il terminale rappresenta un luogo particolarmente rivelatore perché espone il contatto diretto fra linguaggio ed esecuzione. Qui l’AI smette di essere soltanto una superficie alla quale chiedere suggerimenti e partecipa a una catena produttiva. Il valore nasce dalla capacità di mantenere tale catena circoscritta, leggibile e riproducibile.
La prossima maturazione degli agenti da terminale dipenderà sempre meno dalla spettacolarità della singola operazione e sempre più dalla prevedibilità dell’ambiente. Memoria di progetto, sandbox, permessi graduati e tracce consultabili costruiscono questa prevedibilità. Insieme trasformano la CLI in uno spazio di lavoro nel quale l’automazione può crescere senza perdere il legame con le condizioni concrete dell’esecuzione.