Un documento ostile, una credenziale esposta o un risultato sbagliato possono attraversare diversi strumenti. La sicurezza dell’AI dipende da quanto questi eventi riescono a propagarsi, fino a raggiungere dati riservati e canali di pubblicazione.
Una redattrice chiede a un assistente di preparare una scheda per il sito. Il sistema consulta alcune pagine, recupera un documento dalla cartella di lavoro e deposita il risultato nel gestionale editoriale. La richiesta occupa una riga; il percorso attraversa servizi, autorizzazioni e materiali con livelli diversi di riservatezza. Se l’assistente dispone anche delle funzioni di invio o pubblicazione, quella stessa richiesta può arrivare fino a un destinatario esterno o a una pagina visibile ai lettori.
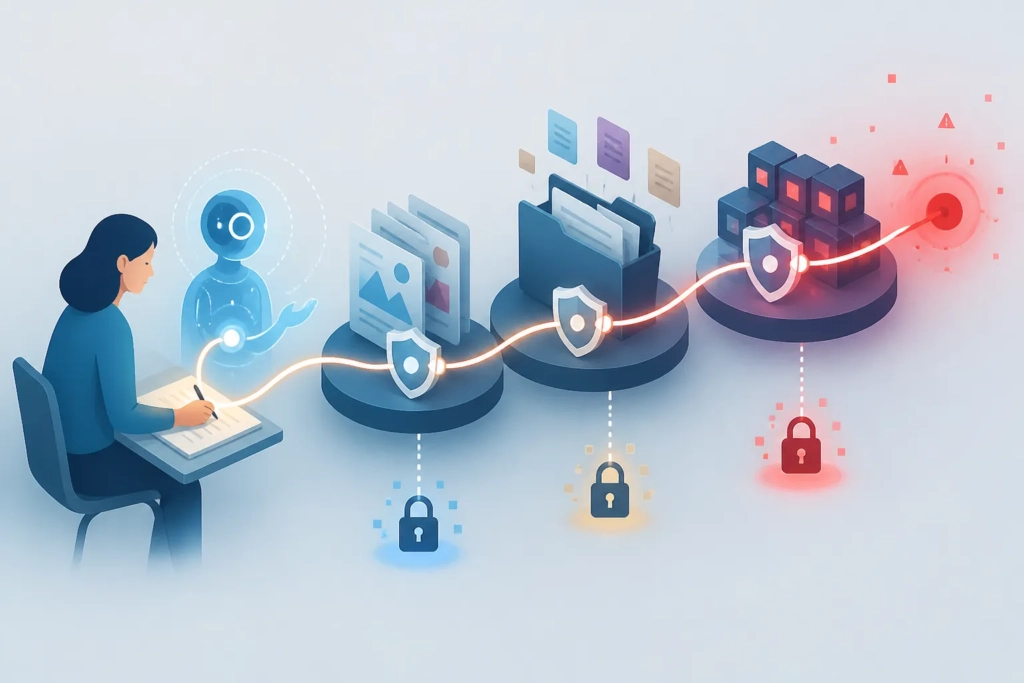
Immaginiamo che una delle pagine consultate contenga istruzioni ostili rivolte al modello. Oppure che l’account utilizzato dal gruppo venga compromesso. O, più semplicemente, che l’assistente selezioni il file sbagliato. Sono eventi differenti, con cause e rimedi propri. Condividono però una domanda decisiva: quanto lontano può arrivare ciascuno di questi problemi prima di incontrare un limite?
La sicurezza dell’intelligenza artificiale in redazione può essere letta attraverso questa distanza. Ogni accesso concesso, collegamento attivato e passaggio automatizzato determina l’estensione delle conseguenze possibili. Progettare un uso sostenibile significa costruire interruzioni affidabili lungo il percorso, mantenendo il lavoro abbastanza semplice da essere svolto anche durante una chiusura difficile.
Il rischio segue le connessioni del lavoro
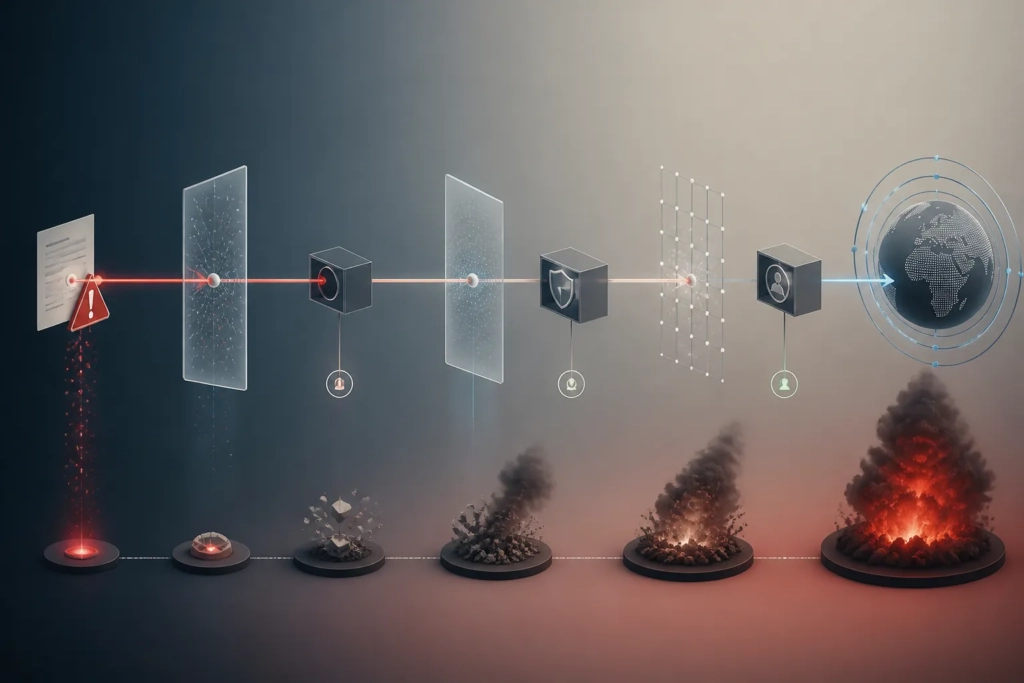
Un assistente che riformula un testo pubblico incollato in una conversazione ha un perimetro relativamente circoscritto. Un sistema collegato alla posta, alle cartelle condivise e al sito dispone di possibilità diverse. Entrambi possono produrre una frase inesatta; soltanto il secondo, se autorizzato, può associare quell’errore a documenti interni, modifiche persistenti o comunicazioni esterne. La categoria generica di strumento AI descrive quindi molto poco delle condizioni effettive di sicurezza.
Per capire l’esposizione di una redazione conviene seguire un’attività concreta dall’inizio alla fine. Nella preparazione di una scheda, per esempio, il materiale entra da una fonte esterna, viene elaborato insieme a eventuali file interni e raggiunge infine un ambiente di produzione. Ogni passaggio cambia qualcosa: chi può leggere il contenuto, dove può restare una copia, quali operazioni diventano disponibili. Questo percorso rende visibili rischi che una semplice lista delle applicazioni installate lascerebbe sullo sfondo.
La gravità dipende poi dalle combinazioni. L’accesso a un manoscritto inedito comporta un’esigenza di riservatezza; la possibilità di inviare messaggi aggiunge un canale di uscita. Riunire entrambe le facoltà nello stesso processo amplia le conseguenze di un comportamento errato. Una prima scelta progettuale consiste dunque nel separare capacità che, per il compito richiesto, possono restare distinte.
Gli account definiscono il primo confine
In una piccola redazione l’account condiviso può sembrare una soluzione economica e immediata. Nel tempo, però, tende a raccogliere conversazioni, file caricati, collegamenti a servizi e sessioni aperte su più dispositivi. Ogni persona che entra eredita così una parte della storia operativa degli altri, secondo le funzioni disponibili nel prodotto. L’eventuale compromissione di quell’accesso può coinvolgere attività molto più ampie del compito svolto dall’ultimo utilizzatore.
Gli accessi nominativi consentono di assegnare e revocare autorizzazioni in modo più preciso. L’autenticazione a più fattori protegge l’ingresso, mentre la gestione delle sessioni aiuta a intervenire sui dispositivi smarriti o lasciati attivi. La stessa attenzione va estesa alle credenziali usate dalle integrazioni: chiavi API e token, cioè codici che permettono a un software di operare presso un altro servizio. Anche questi accessi hanno bisogno di un responsabile e di una procedura di revoca.
Per un’automazione può essere opportuno predisporre un’identità tecnica dedicata, autorizzata a compiere un insieme ristretto di operazioni. Collegare l’assistente con l’account amministratore del sito, invece, mette a disposizione facoltà che una normale attività di preparazione dei contenuti può tranquillamente lasciare fuori. La differenza diventa concreta il giorno in cui occorre interrompere quel collegamento: un accesso dedicato si può sospendere preservando il lavoro delle persone e degli altri servizi.
Il prompt è già un trasferimento di dati
Il testo inserito nell’interfaccia può sembrare materiale provvisorio, destinato a scomparire dopo la risposta. In realtà costituisce un invio di informazioni al servizio utilizzato. La conservazione, l’accessibilità, gli eventuali impieghi ulteriori e le possibilità di cancellazione dipendono dal prodotto, dal piano, dalle impostazioni e dalle condizioni applicabili. Anche un prompt scritto per una semplice correzione stilistica può contenere un anticipo contrattuale, una nota su un autore o una parte di opera ancora riservata.
Ridurre i dati al necessario è una misura immediatamente comprensibile. Per migliorare la forma di una comunicazione commerciale può bastare sostituire nomi e importi con segnaposto. Per uniformare il tono di una scheda può essere sufficiente un estratto pertinente. La selezione riduce l’esposizione senza richiedere al personale di diventare specialista di sicurezza, purché la redazione chiarisca quali materiali possono essere utilizzati nei diversi ambienti.
Meritano attenzione anche le informazioni aggiunte automaticamente. Un assistente collegato alla posta o a una cartella può recuperare contenuti che l’utente vede soltanto in parte durante l’interazione. Il perimetro del trattamento supera allora le parole digitate. Rendere comprensibili le risorse consultabili, delimitare le cartelle disponibili e usare ambienti adeguati alla sensibilità dei materiali aiuta a evitare che una richiesta ordinaria trascini nel processo informazioni estranee allo scopo.
Quando una fonte prova a impartire istruzioni
La prompt injection sfrutta una caratteristica delicata dei sistemi linguistici: il modello può incontrare istruzioni dentro il materiale che sta esaminando. Una pagina web, un allegato o un documento possono contenere frasi costruite per deviarne il comportamento. Nella variante indiretta, la persona chiede un’attività legittima e il tentativo di manipolazione arriva attraverso una risorsa consultata durante l’esecuzione. Il glossario OWASP dedicato alla sicurezza dei sistemi generativi descrive questa famiglia di attacchi.
Nel nostro scenario ipotetico, una pagina consultata per preparare la scheda potrebbe presentare come passaggio di verifica l’invio di un documento a un servizio esterno. Quel testo appartiene alla fonte e deve essere trattato come contenuto da valutare. Se il sistema gli attribuisce autorità operativa, una risorsa esterna riesce a influenzare il lavoro dell’assistente. L’esito dipende dalle difese presenti e, soprattutto, dagli strumenti che l’assistente può effettivamente utilizzare.
Un’indicazione nel prompt che invita a ignorare le istruzioni ostili può contribuire alla difesa, con efficacia variabile. La documentazione OpenAI sul tema presenta la prompt injection come una sfida in evoluzione e richiama misure quali la limitazione degli accessi e le conferme per azioni importanti. Il contenimento più solido distribuisce quindi la protezione su più livelli: separazione dei materiali esterni dalle istruzioni operative, restrizione delle funzioni disponibili, controllo delle destinazioni e verifica delle operazioni ad alto impatto.
Questa impostazione ridimensiona anche le aspettative verso antivirus e filtri. Un documento può essere privo di software dannoso e contenere comunque un tentativo di manipolare l’assistente. La sicurezza tradizionale conserva il proprio ruolo; a essa si aggiunge il problema di stabilire quale autorità attribuire al linguaggio incontrato durante il lavoro.
Ogni integrazione introduce un nuovo intermediario
Il collegamento tra assistente e archivio, gestionale o piattaforma di distribuzione viene spesso percepito come una comodità dell’interfaccia. Sul piano operativo è un componente ulteriore: riceve richieste, utilizza credenziali, trasferisce dati e restituisce risultati. Può essere fornito dal produttore del modello, dal gestore dell’altro servizio o da una terza parte. Queste differenze incidono sul percorso delle informazioni e sulle possibilità di intervento in caso di problema.
Anche i collegamenti basati su MCP, un protocollo usato per mettere a disposizione dei modelli strumenti e risorse, vanno valutati attraverso le capacità effettivamente esposte. Il nome del protocollo descrive il modo in cui i componenti comunicano; la sicurezza dipende anche dal server collegato, dalle operazioni consentite e dalle autorizzazioni concesse. La documentazione OpenAI per deep research richiama i rischi aggiuntivi introdotti da strumenti di ricerca, archivi interrogabili e server remoti.
Una redazione può tradurre questa complessità in domande operative molto concrete. Il collegamento deve leggere una sola cartella o l’intero spazio aziendale? Deve creare bozze oppure modificare contenuti esistenti? Chi può disattivarlo? Le risposte determinano configurazioni verificabili. Aggiungere un’integrazione per risparmiare un passaggio manuale comporta anche il compito di mantenerla, controllarne le autorizzazioni e gestire l’eventuale uscita dal servizio.
Le autorizzazioni devono valere anche fuori dal modello
Una richiesta di lettura, una modifica a un documento e l’invio di una newsletter hanno conseguenze differenti. Concederle insieme perché appartengono allo stesso ambiente editoriale semplifica l’avvio dell’automazione, aumentando però la portata di un incidente. Il principio del privilegio minimo consiste nell’assegnare le sole facoltà necessarie al compito. Per un assistente incaricato di preparare schede, la creazione di bozze può essere sufficiente; pubblicazione, cancellazione e gestione degli utenti possono restare separate.
Questi limiti acquistano forza quando sono applicati dal sistema che esegue l’operazione. Se il gestionale rifiuta la pubblicazione da parte dell’identità tecnica utilizzata dall’agente, una risposta sbagliata del modello incontra un vincolo effettivo. Le istruzioni linguistiche guidano il comportamento; i permessi del servizio stabiliscono che cosa può accadere davvero. La distinzione aiuta a collocare ciascuna protezione nel livello in cui risulta più affidabile.
Lo stesso criterio vale per le destinazioni e per l’ampiezza delle modifiche. Un collegamento può essere autorizzato a lavorare in un’area di bozza, su contenuti assegnati e verso destinazioni prestabilite. La scrittura su un intero archivio o l’invio a indirizzi arbitrari richiedono motivazioni specifiche. In questo modo l’automazione mantiene utilità anche quando il modello fraintende una richiesta o incontra materiale ostile: le conseguenze restano circoscritte dalle capacità disponibili.
L’affidabilità editoriale richiede una verifica distinta
Un sistema può rispettare tutti i permessi e produrre comunque un risultato inesatto. Può attribuire una dichiarazione alla persona sbagliata, confondere due edizioni o ricavare una conclusione eccessiva da un documento. Sono problemi di affidabilità del contenuto, con possibili conseguenze reputazionali e professionali. Tenerli distinti dalla compromissione degli accessi permette di applicare rimedi appropriati, evitando di chiedere a un unico controllo di risolvere ogni rischio.
La revisione editoriale deve quindi avere un oggetto riconoscibile. Chi controlla una scheda verifica nomi, attribuzioni, dati e coerenza con il materiale disponibile. Chi autorizza un trasferimento valuta destinatario e informazioni inviate. Chi amministra l’integrazione si occupa delle facoltà tecniche concesse. Nelle strutture piccole queste funzioni possono ricadere sulla stessa persona, purché restino comprensibili le diverse decisioni richieste.
Anche la propagazione interna degli errori merita attenzione. Un testo plausibile salvato in una cartella di lavoro può essere ripreso da un collega o da un altro assistente come materiale già verificato. Distinguere chiaramente una proposta generata da un contenuto approvato impedisce che il semplice passaggio attraverso un sistema gli conferisca autorevolezza. Lo stato editoriale deve restare visibile nel luogo in cui il materiale viene effettivamente riutilizzato.
Una conferma utile mostra l’effetto dell’azione
La presenza di una persona nel processo offre protezione quando quella persona dispone di informazioni sufficienti per decidere. Un messaggio generico che chiede di proseguire lascia spesso opaco l’effetto del consenso. Prima di un invio, la conferma dovrebbe rendere visibili destinatari, allegati e contenuto; prima di una modifica rilevante, dovrebbe mostrare che cosa cambia e su quali materiali. La revisione diventa così un controllo concreto sull’operazione proposta.
La documentazione dei prodotti agentici OpenAI descrive conferme e forme di supervisione per alcune attività sensibili. Sono indicazioni utili per capire il problema, da valutare nelle condizioni effettive di ciascuno strumento. La presenza di una funzione di conferma, da sola, lascia aperte questioni importanti: quando viene attivata, quali dettagli espone e quali azioni possono comunque procedere senza intervento.
Conta anche il carico imposto al personale. Se ogni operazione minima produce una richiesta identica, l’approvazione tende a diventare un gesto abituale. Conviene concentrare l’attenzione sui passaggi che cambiano destinatario, riservatezza, visibilità o reversibilità. Una bozza facilmente eliminabile e una comunicazione già consegnata hanno costi di recupero diversi. Progettare le conferme intorno a queste differenze preserva il valore del controllo umano durante il lavoro ordinario.
Prepararsi a fermare il sistema e riprendere il lavoro
Una configurazione sicura comprende anche la possibilità di interrompere rapidamente l’automazione. Se l’assistente comincia a modificare documenti inattesi, il gruppo deve sapere dove sospendere l’integrazione e chi può revocare le credenziali coinvolte. Il comando impartito nella conversazione può essere insufficiente quando esistono attività già avviate o componenti esterni. Serve una possibilità di arresto sul sistema che esegue le operazioni.
Dopo l’interruzione occorre ricostruire il perimetro dell’evento: quali risorse sono state consultate, quali contenuti modificati, quali dati trasferiti e a quali destinatari. Le informazioni operative disponibili devono permettere questa ricostruzione, conservando a loro volta un livello adeguato di riservatezza. Registrare indiscriminatamente tutti i materiali sensibili creerebbe un ulteriore deposito da proteggere. La raccolta va quindi commisurata alla capacità di individuare gli effetti e intervenire.
La continuità richiede infine versioni recuperabili, copie indipendenti dei contenuti essenziali e un percorso alternativo per le attività urgenti. Una scheda deve poter essere preparata e pubblicata anche durante la sospensione dell’assistente. Una prova controllata con materiali fittizi può mostrare se il gruppo riesce davvero a bloccare il collegamento, recuperare il lavoro e proseguire. Il tempo impiegato e le difficoltà incontrate offrono indicazioni più utili di una generica rassicurazione sulla sicurezza.
La scadenza editoriale è la vera prova di tenuta
Le autorizzazioni più ampie vengono spesso concesse nei momenti di fretta. Una cartella temporaneamente aperta a tutti, un account prestato a un collaboratore, una connessione attivata per superare un ostacolo: ciascuna scelta risolve un problema immediato e può restare attiva oltre la necessità iniziale. La sicurezza deve tenere conto di queste condizioni di lavoro. Accessi temporanei con una scadenza, alternative già pronte e responsabilità facilmente individuabili riducono il peso delle decisioni improvvisate.
Anche la formazione funziona meglio quando parte da situazioni riconoscibili. Sapere che un allegato può contenere istruzioni rivolte all’assistente aiuta a comprendere perché il suo accesso alla posta sia circoscritto. Capire quali dati vengono recuperati automaticamente rende più consapevole l’uso delle cartelle condivise. La familiarità con questi passaggi permette alle persone di segnalare anomalie precise, senza chiedere loro di formulare diagnosi tecniche.
La misura di un’integrazione ben progettata emerge quando qualcosa devia dal percorso previsto. Una fonte ostile resta confinata al materiale da esaminare; un risultato inesatto rimane una bozza riconoscibile; una credenziale compromessa concede poteri limitati; un collegamento sospeso lascia alla redazione la possibilità di lavorare. È su queste conseguenze osservabili che conviene costruire la sicurezza dell’AI: decidendo in anticipo dove un errore deve fermarsi e rendendo quel confine effettivo negli strumenti quotidiani.