Il repository organizza il lavoro di un coding agent in sei fasi, produce risultati leggibili automaticamente e richiede un ambiente isolato per rendere il processo più tracciabile.
Cloudflare ha reso disponibile su GitHub Security Audit Skill, uno skill progettato per guidare un coding agent durante l’analisi di sicurezza del software. Il progetto organizza l’attività dell’agente attraverso un flusso ripetibile e produce risultati verificabili in formato machine-readable, quindi leggibili automaticamente da altri strumenti. L’attenzione è rivolta al metodo con cui viene condotto l’audit, alla registrazione delle attività e alla possibilità di controllare gli output.
Nel contesto degli agenti di intelligenza artificiale, uno skill è un pacchetto riutilizzabile di istruzioni operative. Definisce passaggi, vincoli e formati che il coding agent deve seguire mentre utilizza strumenti o delega attività a sub-agent. Security Audit Skill opera quindi all’interno di un ambiente agentico già predisposto e fornisce una procedura specializzata per la ricerca e la documentazione delle vulnerabilità.
Il perimetro indicato da Cloudflare comprende audit del codice, revisioni di sicurezza e penetration test applicati a codebase, API e servizi. La documentazione cita inoltre software da riga di comando, librerie e daemon. Questa impostazione rende lo skill adattabile a progetti diversi, mantenendo una struttura comune per l’analisi e per la consegna dei risultati.
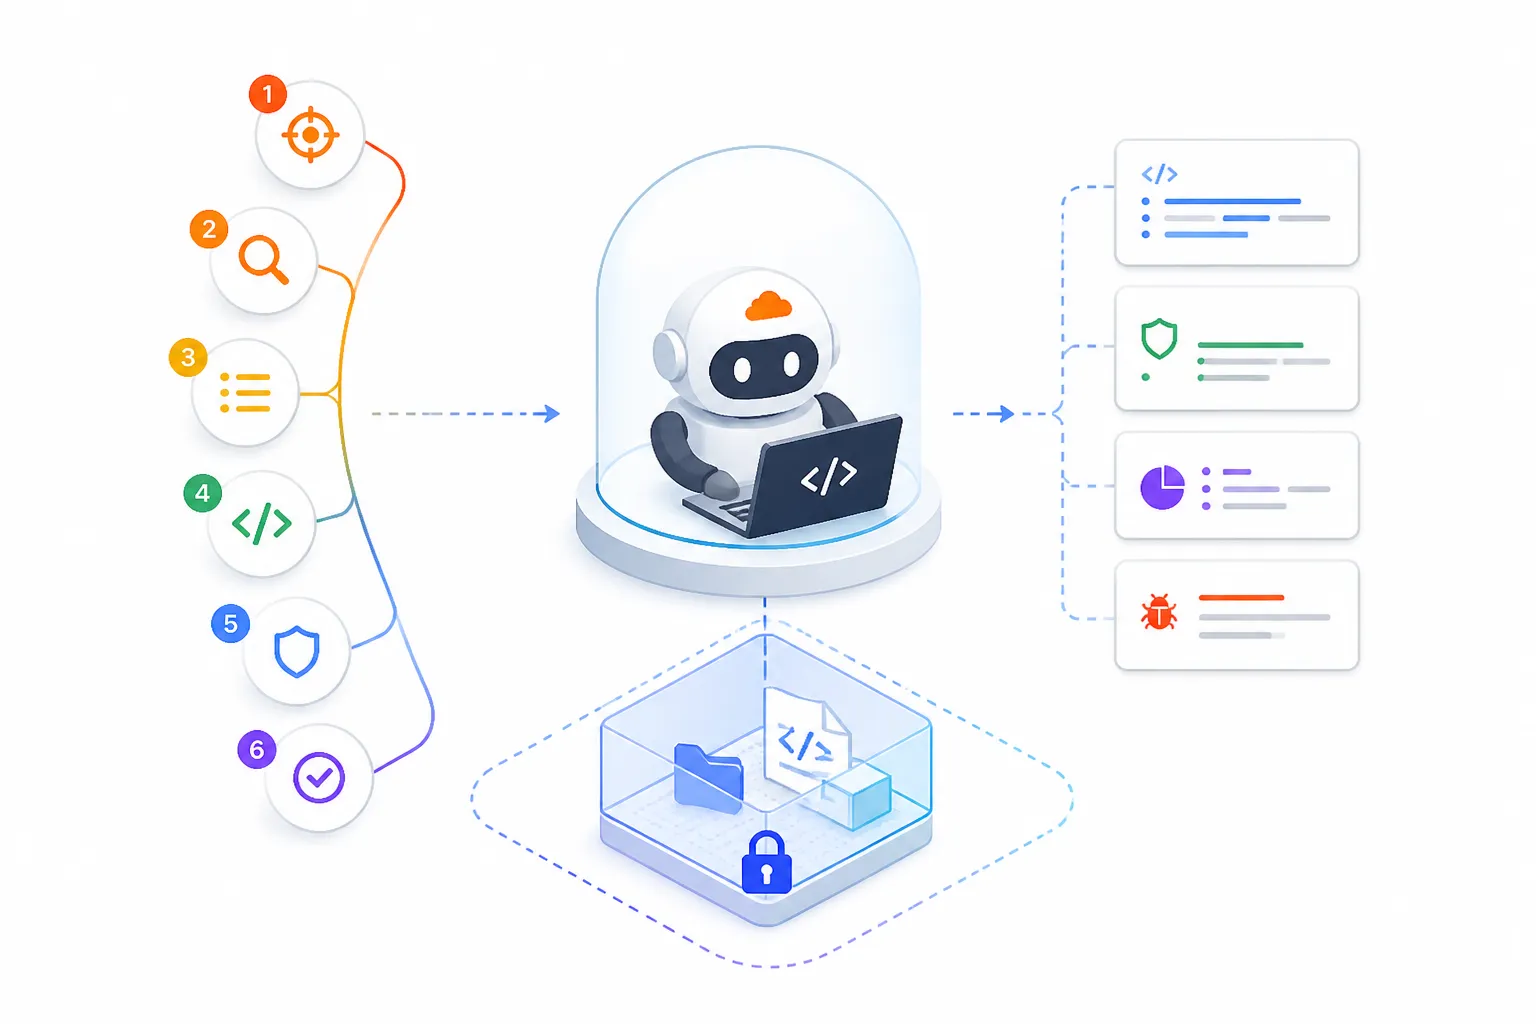
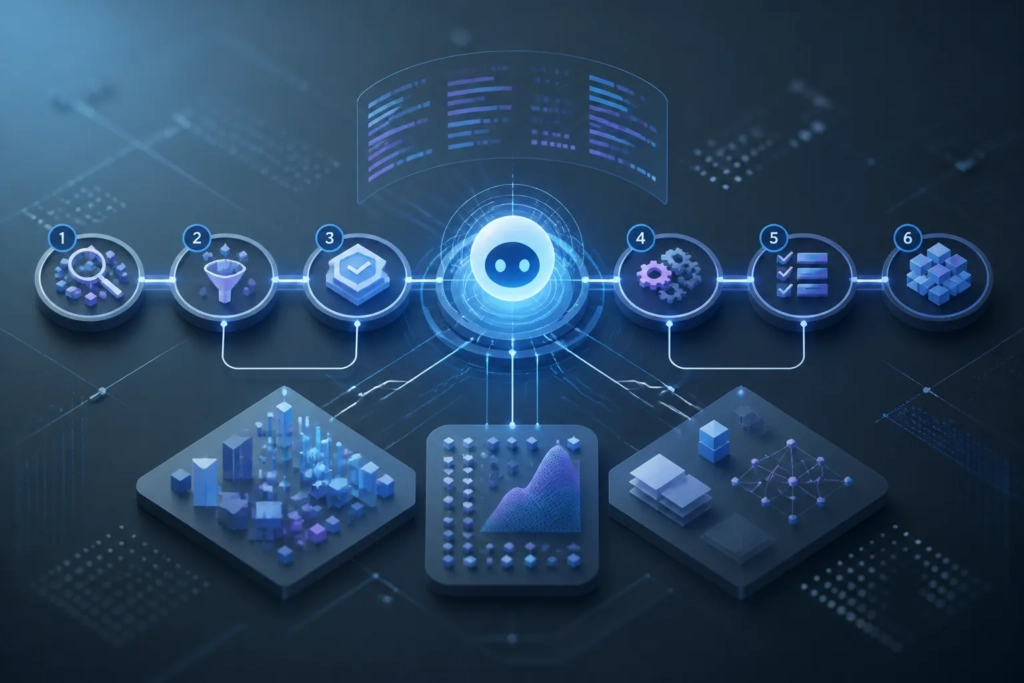
Il workflow dichiarato è articolato in sei fasi. La prima è la reconnaissance, dedicata alla ricognizione del target e alla raccolta delle informazioni necessarie per orientare il lavoro. Segue il coverage-led hunting, una ricerca guidata dalla copertura che permette di tenere traccia delle aree esaminate. In questo modo l’agente dispone di una memoria operativa del percorso svolto e può distribuire l’attenzione in modo più sistematico.
La terza fase riguarda la validazione dei possibili problemi individuati. I candidati vengono sottoposti a un controllo prima di entrare nei risultati strutturati. Seguono la produzione dell’output, la verifica indipendente dei record e un reporting neutrale rispetto al target. La sequenza separa la ricerca iniziale dalla conferma e dalla formalizzazione delle evidenze, riducendo la possibilità che osservazioni ancora preliminari confluiscano direttamente nel resoconto conclusivo.
Due file aiutano a comprendere l’impostazione del progetto. findings.json è dedicato ai risultati dell’audit, mentre coverage-ledger.json registra la copertura del lavoro svolto. Il repository include validator distinti per entrambi. La correttezza formale degli output può quindi essere controllata meccanicamente, un requisito utile quando i dati devono passare dall’agente a una pipeline di sviluppo o a un successivo livello di revisione.
Il coverage ledger ha anche una funzione organizzativa. Un audit complesso può coinvolgere numerosi componenti e sessioni di lavoro distribuite nel tempo. Un registro strutturato consente di conservare lo stato delle verifiche e di individuare con maggiore chiarezza quali aree siano già state considerate. La persistenza del processo diventa così una proprietà esplicita del workflow, invece di dipendere interamente dal contesto temporaneo disponibile al modello.
Cloudflare definisce requisiti tecnici precisi per l’esecuzione. Servono un coding agent capace di utilizzare tool e sub-agent, Node.js e una sandbox applicata a livello di sistema operativo. L’ambiente isolato deve disattivare la rete esterna e limitare le scritture ai percorsi temporanei assegnati. Questi vincoli circoscrivono le azioni disponibili durante l’analisi e rendono più controllabile l’esecuzione di comandi sul codice esaminato.
L’installazione proposta nel repository utilizza il comando npx skills add https://github.com/cloudflare/security-audit-skill --skill security-audit. È disponibile anche l’opzione --global per installare lo skill a livello utente. La procedura resta legata alla presenza dei prerequisiti indicati, in particolare all’infrastruttura agentica e alla sandbox con le restrizioni richieste.
Nel proprio approfondimento tecnico, Cloudflare descrive lo skill come un nucleo di circa 450 righe dal quale è nato un vulnerability harness più ampio. Il sistema successivo è stato sviluppato con un’architettura multi-stage e con una portata estesa all’insieme dei sistemi gestiti. Il repository pubblico offre quindi una versione compatta dei principi operativi impiegati per costruire un’infrastruttura di vulnerability discovery più articolata.
Il termine harness indica in questo caso un ambiente che coordina l’esecuzione dell’agente, conserva lo stato e sottopone i risultati a controlli successivi. L’utilità deriva dall’orchestrazione: il modello riceve compiti delimitati, produce record secondo uno schema e lavora dentro confini tecnici definiti. Questa struttura rende il comportamento più osservabile e facilita la ripetizione del processo su target differenti.
Per i team di sviluppo, un approccio simile può inserirsi in diversi momenti del ciclo del software, per esempio durante una revisione, prima di una release o nell’analisi periodica di componenti esistenti. Gli output strutturati possono essere collegati, attraverso integrazioni dedicate, a sistemi di ticketing, dashboard interne o pipeline di controllo. Il formato machine-readable favorisce inoltre il passaggio delle evidenze tra strumenti diversi senza richiedere ogni volta una rielaborazione manuale del testo prodotto dall’agente.
La stessa logica può interessare piccole imprese e organizzazioni che sviluppano servizi digitali con risorse tecniche contenute. Una procedura esplicita aiuta a rendere coerenti attività che altrimenti rischiano di dipendere dalle singole istruzioni fornite in ogni sessione. Per piattaforme editoriali, applicazioni aziendali e servizi online, la tracciabilità della copertura può affiancare le pratiche di revisione già adottate dal gruppo di lavoro.
Il giudizio professionale resta parte integrante dell’audit. Gli agenti possono organizzare l’esplorazione, raccogliere evidenze e predisporre record uniformi; agli specialisti spetta la valutazione della rilevanza tecnica, della priorità e degli interventi da applicare. La verifica indipendente prevista dal workflow offre un ulteriore livello di controllo e rende più chiara la distinzione tra un candidato emerso durante la ricerca e un finding formalizzato.
Security Audit Skill evidenzia una direzione concreta nell’evoluzione degli agenti applicati allo sviluppo software. Il progresso operativo dipende dalla combinazione di istruzioni specializzate, memoria persistente, formati verificabili e isolamento dell’ambiente. Cloudflare concentra questi elementi in un repository relativamente compatto, utile per comprendere come un coding agent possa essere inserito in un processo di sicurezza più disciplinato, ripetibile e integrabile nei flussi tecnici quotidiani.
Fonti
- GitHub – cloudflare/security-audit-skill
- SKILL.md – cloudflare/security-audit-skill
- Build your own vulnerability harness | Cloudflare Blog