Il modello specializzato arriva tramite API e Codex a clienti selezionati. I risultati dichiarati su Linux e Firefox mostrano come potrebbe cambiare il lavoro di chi sviluppa e mantiene software.
OpenAI ha presentato GPT-6 Cyber, un modello di intelligenza artificiale specializzato nella sicurezza del software. Le attività previste comprendono la ricerca di vulnerabilità, lo sviluppo e la validazione di exploit e la verifica delle correzioni. L’accesso iniziale è riservato a clienti approvati del programma Daybreak Red, attraverso API e Codex, con un’estensione progressiva prevista. Il lancio riguarda quindi strumenti professionali per test autorizzati, destinati a operare entro un perimetro controllato.
Per chi sviluppa applicazioni, la prospettiva interessante è collegare più fasi del lavoro: individuare un possibile difetto, verificare che abbia conseguenze concrete e controllare l’efficacia di una soluzione. È un impiego dell’AI che affianca la generazione di codice con attività di manutenzione e verifica. Il valore pratico dipende dalla capacità di produrre risultati ripetibili, comprensibili e utilizzabili da chi deve intervenire sul software.
Le tre operazioni richiedono competenze diverse. Una vulnerabilità è un difetto che può compromettere la sicurezza di un programma. Un exploit dimostra come quel difetto possa essere effettivamente sfruttato in determinate condizioni. Una patch modifica il software per correggerlo. Collegare questi passaggi aiuta a distinguere una segnalazione plausibile da un problema dimostrato e, successivamente, da una correzione verificata.
I numeri più rilevanti pubblicati da OpenAI riguardano il kernel Linux, la componente centrale del sistema operativo. L’azienda afferma che GPT-6 Cyber ha riprodotto 1.724 vulnerabilità e sviluppato exploit funzionanti per 948 di esse. La distinzione è importante: riprodurre una vulnerabilità significa verificarne il comportamento; costruire un exploit funzionante richiede di dimostrarne concretamente la sfruttabilità. Questi risultati non vanno interpretati come la scoperta di altrettante vulnerabilità nuove.
Il passaggio dalla riproduzione alla dimostrazione pratica può aiutare i gruppi di sicurezza a valutare le priorità. Un difetto di cui sono state chiarite le condizioni di sfruttamento offre elementi più precisi per decidere come intervenire. Restano da considerare la configurazione del sistema, le versioni coinvolte e le condizioni necessarie perché il problema si manifesti. Il numero complessivo di exploit descrive una parte del lavoro svolto, senza esaurirne la valutazione.
OpenAI riferisce anche risultati su Firefox: il modello avrebbe individuato e contribuito a validare vulnerabilità reali, successivamente corrette da Mozilla. Questo caso porta l’attenzione sull’esito del processo. Per gli utenti, il beneficio arriva quando una segnalazione viene verificata e si traduce in un aggiornamento disponibile. La collaborazione con chi mantiene il software rimane quindi essenziale per trasformare l’analisi automatizzata in un miglioramento effettivo.
La specializzazione di GPT-6 Cyber si inserisce nello sviluppo di agenti capaci di eseguire sequenze di lavoro con strumenti software. In un flusso di verifica, il modello può essere impiegato per formulare un’ipotesi, sottoporla a un test e usare il risultato per orientare il passaggio successivo. Per rendere utile questo approccio occorrono ambienti controllati e risultati documentati, che permettano ai tecnici di ricostruire il percorso seguito.
La verifica delle patch è particolarmente rilevante. Una modifica deve risolvere il difetto individuato e preservare il funzionamento del programma. Nel lavoro quotidiano questo richiede test sul problema originario e controlli sulle funzionalità interessate. Un modello specializzato può contribuire a preparare e ripetere queste verifiche; l’integrazione della correzione nel prodotto resta una decisione da assumere attraverso i normali processi di revisione e rilascio.
I risultati disponibili richiedono comunque una lettura precisa. Le cifre relative a Linux e le informazioni sulle attività svolte su Firefox provengono da OpenAI. Non sono accompagnate, nel quadro documentale disponibile, da valutazioni indipendenti pubblicate. Consentono di descrivere le capacità dichiarate dall’azienda; per stimare il rendimento in un’organizzazione servono prove sul proprio codice, con obiettivi e criteri di successo definiti in anticipo.
Una valutazione operativa dovrebbe considerare quante segnalazioni vengono confermate, quanto tempo richiede la revisione e quante correzioni superano i test. Conta anche la qualità della documentazione prodotta: un risultato facile da riprodurre può essere più utile di una segnalazione numericamente impressionante e difficile da verificare. È su questi aspetti che un sistema di sicurezza assistito dall’AI può trovare spazio nei processi di sviluppo esistenti.
La modalità di distribuzione riflette la natura specialistica dello strumento. OpenAI limita inizialmente GPT-6 Cyber ai clienti Daybreak Red approvati, con accesso tramite API e Codex. Non si tratta dunque di una disponibilità pubblica generalizzata. Le API consentono l’integrazione in sistemi software, mentre l’accesso attraverso Codex avvicina queste funzioni agli ambienti di lavoro degli sviluppatori. L’ampliamento annunciato resta progressivo, senza implicare un accesso immediato per tutte le organizzazioni.
Tra le misure indicate dall’azienda figurano controlli sulle autorizzazioni, monitoraggio delle minacce emergenti e restrizioni degli indirizzi IP ammessi all’accesso API. OpenAI cita inoltre il sistema Private Safety Processing. Per chi adotta strumenti di questo tipo, il requisito operativo è definire chiaramente quali sistemi possono essere analizzati e con quali permessi. Ambienti isolati e supervisione umana aiutano a mantenere le prove entro i confini concordati.
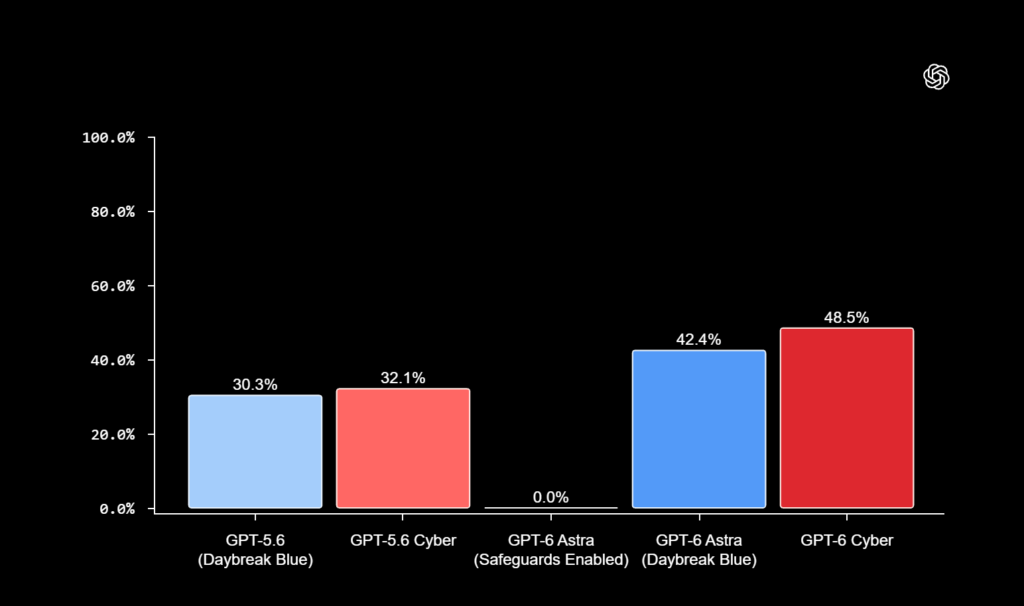
Nella system card, il documento che descrive valutazioni e misure di sicurezza del modello, OpenAI assegna a GPT-6 Cyber il livello “Critical” nella categoria cybersecurity del proprio Preparedness Framework. È una classificazione interna riferita alle capacità del sistema e al relativo quadro di gestione. Va distinta dalla gravità delle singole vulnerabilità e dalla qualità delle patch proposte: sono valutazioni diverse, che rispondono a domande diverse.
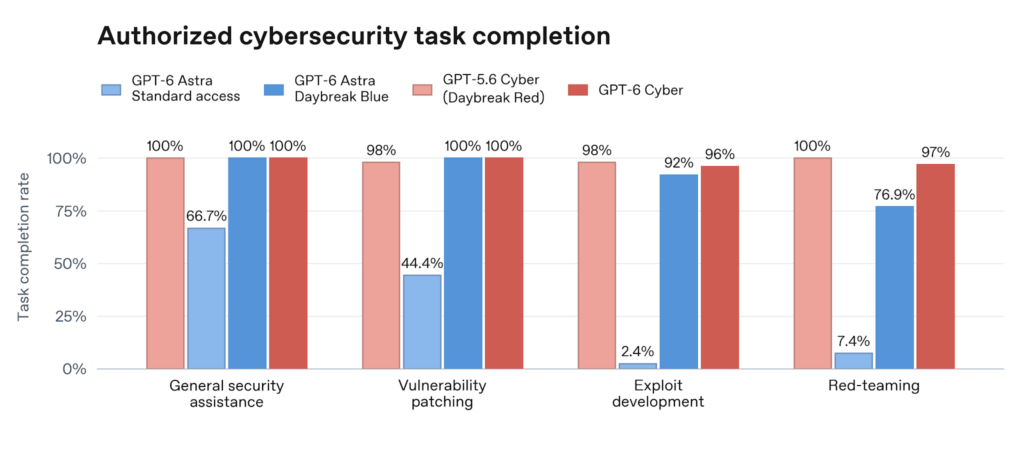
Per le imprese che producono software, l’impiego più concreto potrebbe essere l’inserimento di verifiche aggiuntive nei cicli di manutenzione. Prima di estendere l’automazione, sarebbe utile sperimentarla su componenti circoscritti, confrontando i risultati con il lavoro dei revisori. Questo consentirebbe di capire dove il modello riduce i tempi e dove richiede un controllo più approfondito, evitando di trasferire automaticamente al proprio contesto i risultati ottenuti in altre campagne.
Anche editori digitali e professionisti dei contenuti dipendono da applicazioni che richiedono manutenzione continua: sistemi di pubblicazione, piattaforme di abbonamento e strumenti interni. Per queste realtà la ricaduta potrebbe arrivare soprattutto attraverso fornitori e sviluppatori che adottano verifiche più efficaci. Sarebbe un beneficio indiretto, legato alla qualità dei servizi utilizzati, piuttosto che all’impiego quotidiano del modello da parte delle redazioni.
GPT-6 Cyber porta quindi l’attenzione su una componente concreta del coding assistito: controllare il software e accompagnarne la manutenzione. I risultati dichiarati da OpenAI offrono una prima misura delle capacità del modello. La prova più utile per chi lo adotterà sarà la possibilità di trasformare quelle capacità in correzioni affidabili, con procedure sostenibili e verificabili. Il progresso, in questo ambito, si misurerà anche nella qualità del lavoro che separa una segnalazione da un aggiornamento distribuito agli utenti.
Fonti
- OpenAIs GPT-6 Cyber can both break into systems and propose how to fix them
- GPT‑6 Cyber: Advancing the frontier of aligned cybersecurity agents
- GPT-6 Cyber System Card