Diversi istituti stanno bloccando gli strumenti che usano le credenziali dei clienti e valutano integrazioni in sola lettura, con permessi più controllabili.
Alcune delle maggiori banche statunitensi stanno restringendo l’accesso ai conti da parte di agenti basati sull’intelligenza artificiale. Questi strumenti possono utilizzare le credenziali fornite dai clienti, aprire il sito dell’istituto attraverso un browser e consultare le informazioni disponibili nell’area riservata. Per le banche, un simile comportamento entra in conflitto con le politiche che richiedono al titolare di effettuare personalmente l’accesso e rende più difficile verificare chi stia realmente operando.
Fra gli istituti citati nelle ricostruzioni giornalistiche compaiono Morgan Stanley, JPMorgan, Bank of America, Wells Fargo e Citi, con misure che possono variare da banca a banca. Morgan Stanley avrebbe già bloccato gli agenti esterni e ha precisato di non aver osservato agenti fuori controllo sulle proprie piattaforme. L’orientamento prevalente consiste nel consentire, quando possibile, un accesso in sola lettura: l’agente può visualizzare dati finanziari, senza trasferire denaro o eseguire altre operazioni sul conto.
Perché le credenziali del cliente creano un problema
Un agente AI capace di utilizzare il browser può comportarsi in modo simile a una persona. Inserisce nome utente e password, naviga tra le pagine e raccoglie i dati necessari per completare un compito. Funzioni di questo tipo sono disponibili attraverso strumenti di computer use e software agentici open source, fra cui viene citato OpenClaw. Dal punto di vista del sito visitato, distinguere con certezza l’attività umana da quella automatizzata può diventare complesso.
La condivisione diretta delle credenziali concentra inoltre troppi poteri in un unico passaggio. Una volta autenticato, l’agente potrebbe trovarsi davanti alle stesse funzioni disponibili per il cliente. La banca vede una sessione formalmente valida, mentre dispone di informazioni limitate sull’obiettivo assegnato all’agente e sui confini stabiliti dall’utente.
La difficoltà cresce quando il compito iniziale è formulato in modo ampio. Un utente può chiedere di analizzare le proprie finanze o preparare un riepilogo delle spese. Durante l’esecuzione, l’agente decide quali pagine aprire e quali dati raccogliere. Alcune attività potrebbero apparire autonome, anche in presenza di un obiettivo generale autorizzato. Per l’istituto diventa quindi difficile distinguere un’azione prevista dal cliente da un’iniziativa prodotta dal processo automatico.
La soluzione provvisoria dell’accesso in sola lettura
I permessi di sola lettura offrono un compromesso operativo. Un assistente può consultare saldi, movimenti e altre informazioni disponibili, poi usarle per preparare un riepilogo o supportare un’analisi. L’impossibilità di impartire disposizioni riduce le conseguenze di un errore e mantiene le operazioni dispositive sotto il controllo diretto del cliente.
Questo modello è particolarmente adatto ai servizi professionali che impiegano l’AI per organizzare informazioni finanziarie, confrontare documenti o produrre report. OpenAI, per esempio, documenta per ChatGPT for Financial Services connessioni controllate e accessi a dati finanziari in sola lettura. Si tratta di un’impostazione diversa dall’ingresso nel conto mediante credenziali condivise: l’integrazione può definire in anticipo quali informazioni rendere disponibili e quali funzioni escludere.
La sola lettura non risolve ogni questione. I dati bancari rimangono sensibili e richiedono regole chiare su conservazione, utilizzo e revoca dell’accesso. Offre comunque una base più gestibile rispetto a una sessione completa nel browser, perché separa la consultazione dalle azioni che modificano il conto.
Dall’automazione del browser alle connessioni autorizzate
Il confronto in corso evidenzia due modelli di accesso. Nel primo, l’agente riceve le credenziali e riproduce il comportamento dell’utente attraverso l’interfaccia web. Nel secondo, il servizio finanziario mette a disposizione una connessione con permessi espliciti. Quest’ultima soluzione consente di delimitare i dati consultabili, disattivare determinate funzioni e interrompere il collegamento in modo più diretto.
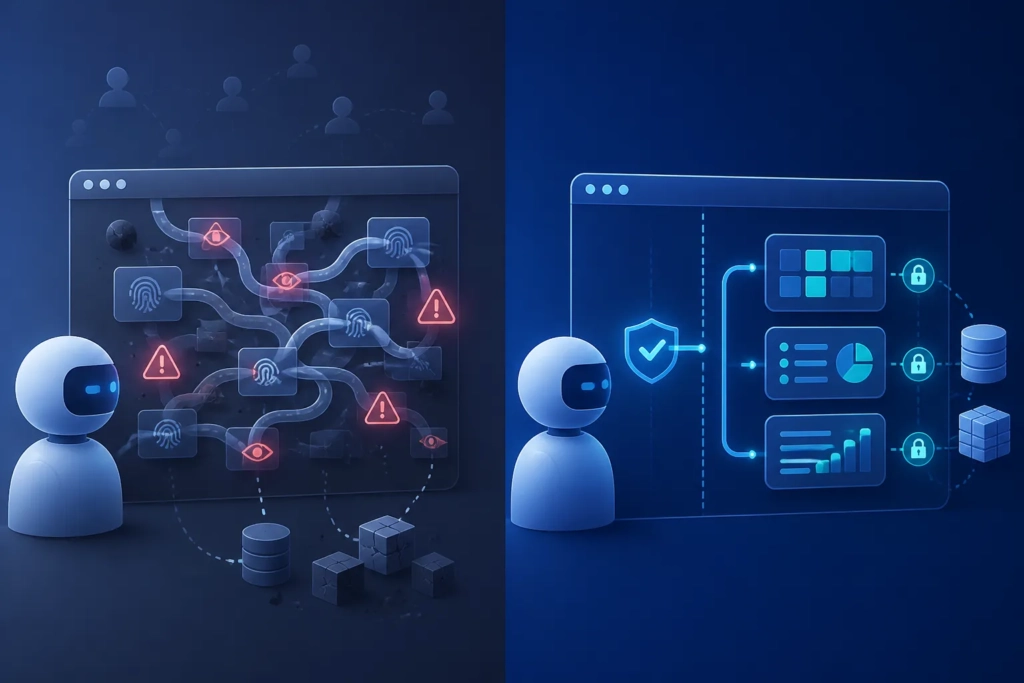
Bloccare ogni automazione eseguita dal browser può risultare difficile, soprattutto quando l’agente opera sul dispositivo del cliente e utilizza una normale sessione autenticata. Le banche possono applicare controlli tecnici e restrizioni contrattuali, mentre l’efficacia dipende anche dalla capacità di riconoscere l’attività automatizzata. Le integrazioni autorizzate offrono un percorso più ordinato: il cliente concede un permesso specifico e l’istituto conserva un maggiore controllo sulle funzioni accessibili.
Per una diffusione sostenibile serviranno permessi granulari e comprensibili. Un utente dovrebbe poter autorizzare la consultazione di determinate informazioni, fissare una durata per l’accesso e revocarlo con facilità. Anche i registri delle attività possono aiutare a chiarire quali dati siano stati richiesti e quali passaggi abbia compiuto l’agente. Questi elementi trasformano un’autorizzazione generica in una relazione verificabile tra cliente, banca e fornitore del servizio AI.
Le conseguenze per utenti e imprese
Per chi utilizza agenti AI, la condivisione della password bancaria appare come una scorciatoia pratica, perché evita configurazioni aggiuntive. Le restrizioni degli istituti indicano che questa modalità non offre ancora garanzie sufficienti per un impiego stabile. Gli utenti dovranno verificare le condizioni del proprio istituto e preferire connessioni ufficiali con permessi chiaramente descritti.
Le imprese che sviluppano strumenti agentici dovranno considerare l’autorizzazione come parte centrale del prodotto. La capacità di completare un compito non basta a rendere accettabile l’accesso a un servizio finanziario. Occorre dimostrare quali dati vengono consultati, entro quali limiti e con quale controllo da parte dell’utente. Lo stesso principio può estendersi ad altri ambienti sensibili, come software aziendali e archivi documentali.
Per banche e piattaforme AI, la domanda degli utenti resta un incentivo concreto. Un assistente capace di raccogliere informazioni finanziarie e organizzarle può ridurre attività ripetitive e migliorare la preparazione di analisi personali o professionali. La fase attuale spinge il settore verso connessioni progettate espressamente per gli agenti, invece di affidarsi all’imitazione dell’attività umana nel browser.
Le restrizioni statunitensi delineano quindi una fase di assestamento dell’AI agentica. Gli istituti stanno definendo confini più precisi mentre i fornitori sviluppano servizi finanziari con accessi controllati. Nel breve periodo, la sola lettura offre il terreno più praticabile. In prospettiva, la qualità delle autorizzazioni determinerà quanto gli agenti potranno integrarsi nei servizi bancari senza perdere trasparenza e controllo.
Fonti
- Major US banks are locking out AI agents that log in with customer credentials
- Scoop: Unvetted AI agents are accessing U.S. bank accounts
- Setting up and using ChatGPT for Financial Services